
 Read in English
Le operazioni informatiche sono diventate una dimensione sempre più importante della sicurezza internazionale. Possono perturbare infrastrutture critiche, interferire con istituzioni pubbliche, compromettere informazioni classificate o incidere su servizi essenziali senza attraversare un confine territoriale nel senso tradizionale. Per l’Unione europea, ciò ha sollevato una difficile questione di politica estera: come si possono imporre conseguenze concrete contro condotte informatiche malevole quando gli autori possono operare al di fuori del territorio dell’UE, attraverso reti complesse che coinvolgono agenzie statali, imprese private, organizzazioni criminali e intermediari tecnici?
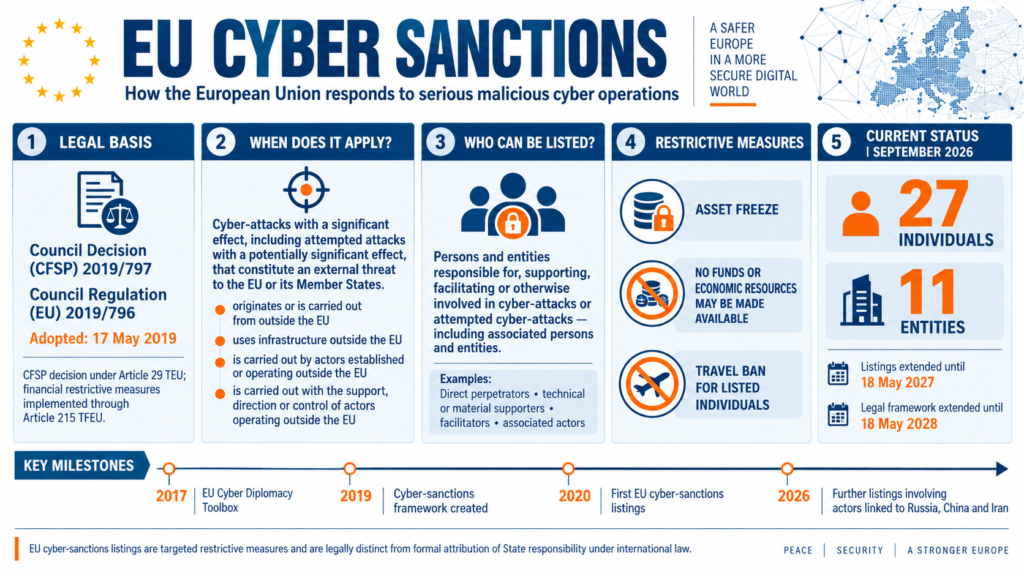
Un elemento della risposta dell’UE è il regime orizzontale di sanzioni contro gli attacchi informatici, istituito nel 2019 e progressivamente sviluppato da allora. Il regime consente all’Unione di imporre misure restrittive mirate contro individui ed entità responsabili, coinvolti o che sostengono gravi attività informatiche malevole. A settembre 2026, si applica a 27 individui e 11 entità.
Dalla diplomazia informatica alle sanzioni informatiche
Il regime sanzionatorio non va considerato isolatamente. Fa parte del più ampio EU Cyber Diplomacy Toolbox, creato nel 2017 come quadro per una risposta diplomatica congiunta alle attività informatiche malevole.
Il Toolbox consente all’Unione e ai suoi Stati membri di impiegare diversi strumenti della Politica Estera e di Sicurezza Comune a seconda della natura e della gravità della condotta in questione. Questi possono includere l’impegno diplomatico, dichiarazioni politiche, démarches, coordinamento con i partner internazionali e, ove appropriato, misure restrittive. Il quadro è stato rivisto nel 2023 con l’obiettivo di sviluppare risposte più sostenute e coordinate agli attori di minaccia informatica persistente.
Le sanzioni costituiscono pertanto solo una parte di un’architettura diplomatica più ampia. La loro importanza risiede nella capacità di trasformare le valutazioni relative a condotte informatiche malevole in conseguenze giuridicamente vincolanti per attori specificamente identificati.
L’architettura giuridica del regime
Il quadro orizzontale di sanzioni informatiche è stato istituito il 17 maggio 2019 attraverso due strumenti giuridici complementari:
- Decisione del Consiglio (PESC) 2019/797, adottata nell’ambito della Politica Estera e di Sicurezza Comune; e
- Regolamento del Consiglio (UE) 2019/796, che dà effetto nell’ordinamento giuridico dell’UE alle misure restrittive finanziarie che richiedono attuazione ai sensi del diritto dell’UE.
Entrambi gli strumenti restano in vigore e sono stati successivamente modificati con l’aggiunta di nuovi individui ed entità alle liste sanzionatorie. La versione consolidata attuale del regolamento incorpora le modifiche adottate fino al luglio 2026.
Questa doppia struttura giuridica segue l’architettura familiare delle sanzioni autonome dell’UE. La decisione PESC stabilisce il quadro politico e giuridico per le misure, mentre il regolamento rende le pertinenti restrizioni economiche direttamente applicabili all’interno dell’Unione.
Il regime è particolarmente significativo perché è orizzontale anziché specifico per paese. Non è diretto contro un singolo Stato. Le sanzioni possono essere imposte contro persone ed entità che soddisfano i criteri pertinenti indipendentemente dalla loro nazionalità o ubicazione.
Quale tipo di attacchi informatici può attivare le sanzioni?
Non ogni attività informatica malevola ricade nel regime.
Il quadro è diretto principalmente contro attacchi informatici aventi un effetto significativo che costituiscono una minaccia esterna per l’Unione o i suoi Stati membri.
La dimensione esterna può sussistere quando un attacco:
- origina o è condotto dall’esterno dell’UE;
- utilizza infrastrutture situate al di fuori dell’Unione;
- è condotto da persone o entità stabilite o operanti al di fuori dell’UE; o
- è condotto con il sostegno, la direzione o il controllo di persone o entità operanti al di fuori dell’Unione.
Il regime può anche coprire tentativi di attacchi informatici con un effetto potenzialmente significativo.
La significatività non è ridotta a una semplice soglia numerica. La valutazione giuridica può coinvolgere la portata, la scala, l’impatto e la gravità della perturbazione; il numero di persone o Stati membri colpiti; i danni economici; la quantità o la sensibilità dei dati compromessi; e le conseguenze più ampie dell’operazione.
Ciò rende il meccanismo adattabile alle caratteristiche particolari delle operazioni informatiche, dove un’intrusione che colpisce un numero relativamente limitato di sistemi può comunque avere conseguenze strategiche importanti.
Quali interessi sono protetti?
La gamma degli interessi protetti è deliberatamente ampia.
Il Consiglio identifica gli attacchi informatici che colpiscono i sistemi informativi connessi a:
infrastrutture critiche, comprese le infrastrutture essenziali per il funzionamento della società o per la salute, la sicurezza, l’incolumità e il benessere economico o sociale dei cittadini;
servizi essenziali, compresi energia, trasporti, settore bancario, servizi finanziari, sanità, acqua potabile e infrastrutture digitali;
funzioni critiche dello Stato, compresi difesa, istituzioni governative, elezioni, sicurezza interna, infrastrutture economiche e civili e relazioni esterne;
informazioni classificate e sistemi utilizzati per la loro conservazione o elaborazione; e
squadre governative di risposta alle emergenze.
Il quadro si estende pertanto ben oltre lo spionaggio convenzionale contro le reti governative. Può affrontare attacchi all’infrastruttura digitale da cui dipendono le società e le economie moderne.
Chi può essere sanzionato?
Un’altra caratteristica importante del regime è l’ampiezza dei criteri di inserimento nella lista.
Le sanzioni non si limitano all’individuo che conduce direttamente un’intrusione. Possono essere imposte anche contro attori che forniscono supporto finanziario, tecnico o materiale, attori altrimenti coinvolti nell’operazione e persone o entità associate ai responsabili. Il quadro del Consiglio del 2019 contemplava espressamente sia gli attacchi completati che quelli tentati.
Ciò conta perché le operazioni informatiche contemporanee si basano frequentemente su ecosistemi complessi.
Un’operazione malevola può coinvolgere servizi di intelligence, gruppi hacker, operatori di ransomware, sviluppatori di malware, imprese che forniscono capacità informatiche offensive, fornitori di infrastrutture e cosiddetti servizi di hosting a prova di proiettile. Concentrarsi esclusivamente sulla persona seduta dietro la tastiera lascerebbe pertanto intatte porzioni sostanziali dell’infrastruttura operativa.
L’evoluzione del regime dell’UE riflette sempre più questo approccio ecosistemico.
Quali misure vengono imposte?
Gli individui inseriti nella lista sono soggetti a un divieto di viaggio, che impedisce l’ingresso o il transito nel territorio degli Stati membri, fatto salvo le eccezioni previste dal diritto dell’UE.
Gli individui e le entità inseriti nella lista sono anche soggetti a un congelamento dei beni.
Inoltre, alle persone e imprese dell’UE è vietato rendere disponibili, direttamente o indirettamente, fondi o risorse economiche alle persone e alle entità inserite nella lista o a loro beneficio.
Queste misure sono mirate: sono dirette contro individui ed entità specificati piuttosto che contro la popolazione o l’economia di un particolare paese.
La distinzione cruciale tra sanzioni e attribuzione
Una delle caratteristiche giuridiche più interessanti del regime UE di sanzioni informatiche riguarda la sua relazione con l’attribuzione.
Quando l’UE ha imposto le sue prime sanzioni informatiche nel luglio 2020, il Consiglio ha espressamente dichiarato che le misure restrittive mirate dovrebbero essere distinte dall’attribuzione di responsabilità a uno Stato terzo.
La distinzione è fondamentale.
L’inserimento di un individuo o un’entità in una lista sanzionatoria dell’UE richiede che il Consiglio determini che i criteri di inserimento contenuti nei pertinenti strumenti giuridici dell’UE siano soddisfatti. L’attribuzione di un’operazione informatica a uno Stato ai fini del diritto internazionale della responsabilità degli Stati solleva una questione giuridica diversa, disciplinata da regole diverse e potenzialmente portatrice di conseguenze diverse.
L’adozione di sanzioni non equivale pertanto necessariamente a una determinazione che la condotta sottostante sia giuridicamente attribuibile a un particolare Stato ai sensi del diritto internazionale.
Al contempo, attribuzione e sanzioni possono far parte della stessa più ampia risposta diplomatica. Il Cyber Diplomacy Toolbox consente espressamente all’UE e ai suoi Stati membri di combinare diversi strumenti, e la prassi recente dell’UE dimostra una crescente disponibilità a coordinare l’attribuzione pubblica, le misure diplomatiche e le misure restrittive ove appropriato.
Questa flessibilità può essere uno dei principali vantaggi del regime: consente all’Unione di imporre conseguenze giuridiche su attori identificabili senza rendere l’attribuzione formale della responsabilità statale un presupposto necessario per ogni decisione sanzionatoria.
Dai primi inserimenti all’espansione del 2026
Le prime sanzioni informatiche dell’UE sono state imposte il 30 luglio 2020 contro sei individui e tre entità coinvolti in diverse importanti operazioni informatiche.
Gli incidenti sottostanti includevano il tentato attacco informatico contro l’Organizzazione per la proibizione delle armi chimiche, nonché gli attacchi comunemente noti come WannaCry, NotPetya e Operation Cloud Hopper.
Il regime è stato successivamente ampliato.
Nell’ottobre 2020, il Consiglio ha imposto misure in connessione con l’attacco informatico del 2015 contro il Bundestag tedesco. Ulteriori inserimenti sono seguiti, incluse misure nel 2024 riguardanti membri dei gruppi Callisto, Armageddon e Wizard Spider e, nel gennaio 2025, tre individui associati ad attacchi informatici contro l’Estonia.
Ma il 2026 rappresenta una fase particolarmente importante nello sviluppo del regime.
Il 16 marzo 2026, il Consiglio ha sanzionato tre entità e due individui in connessione con attacchi informatici contro gli Stati membri e i partner dell’UE. Gli inserimenti includevano le società cinesi Integrity Technology Group e Anxun Information Technology, nonché la società iraniana Emennet Pasargad. Secondo il Consiglio, le attività in questione includevano servizi di hacking mirati a infrastrutture critiche, la compromissione di un gran numero di dispositivi e operazioni informatiche che incidevano su servizi e cittadini europei.
Un ulteriore pacchetto importante è seguito il 13 luglio 2026, quando il Consiglio ha imposto misure contro attori facenti parte di quello che ha descritto come l’ecosistema informatico della Russia. Le misure riguardavano persone ed entità coinvolte in attacchi malware, ransomware, phishing e altre operazioni mirate a infrastrutture critiche e servizi essenziali.
Tra le entità bersaglio c’erano fornitori di infrastrutture che facilitano operazioni informatiche malevole, illustrando con particolare chiarezza il passaggio dal sanzionare solo gli autori diretti al colpire il più ampio ecosistema tecnico che rende possibili gli attacchi informatici.
Le misure di luglio sono state significative anche dalla prospettiva del coordinamento internazionale. Il SEAE le ha descritte come il più ampio pacchetto di sanzioni informatiche dell’UE fino a quel momento e ha notato che, per la prima volta, le sanzioni informatiche dell’UE sono state adottate in parallelo con misure previste dal regime di sanzioni informatiche del Regno Unito.
Lo stato attuale del regime
A seguito delle aggiunte del 2026, il regime orizzontale UE di sanzioni informatiche copre attualmente 27 individui e 11 entità. Gli inserimenti esistenti sono stati prorogati fino al 18 maggio 2027, mentre il quadro giuridico sottostante è stato prolungato fino al 18 maggio 2028.
L’ambito geografico degli inserimenti è di per sé rivelatore. Il Consiglio si riferisce attualmente ad attori e imprese sanzionati situati in o connessi con paesi tra cui Russia, Cina e Iran.
Tuttavia, descrivere il regime meramente in termini geografici non coglierebbe la sua principale innovazione giuridica. Il principio organizzativo centrale non è la nazionalità ma la condotta e il coinvolgimento in operazioni informatiche malevole.
Uno strumento distintivo di azione esterna dell’UE
Il regime UE di sanzioni informatiche occupa una posizione insolita all’intersezione tra diritto sanzionatorio, cybersicurezza e diritto internazionale.
Non è una regolamentazione della cybersicurezza paragonabile agli strumenti che disciplinano la sicurezza delle reti all’interno del mercato interno. Non è un meccanismo che stabilisce la responsabilità penale per i crimini informatici. E non costituisce un sistema generale per determinare la responsabilità internazionale degli Stati per le operazioni informatiche.
È, piuttosto, uno strumento di azione esterna dell’UE.
La sua funzione è identificare individui ed entità associati a gravi attività informatiche malevole e sottoporli a restrizioni economiche e di mobilità mirate.
L’evoluzione del regime rivela anche una più ampia trasformazione nella prassi sanzionatoria dell’UE. Sempre più, le sanzioni sono dirette non semplicemente contro funzionari statali tradizionali o organizzazioni formalmente costituite, ma contro le reti, le imprese, i fornitori tecnici e gli intermediari che rendono possibili le attività ostili.
Nel cyberspazio, questa distinzione è particolarmente importante. Il confine tra attività statale e non statale può essere deliberatamente sfumato. I servizi di intelligence possono interagire con imprese private, gruppi criminali o operatori tecnicamente indipendenti. L’infrastruttura informatica può essere fornita da entità commerciali a diversi livelli di separazione dall’operazione finale.
L’architettura orizzontale del regime UE consente alle misure restrittive di seguire queste reti anziché essere confinate da categorie territoriali tradizionali.
Sette anni dopo la sua istituzione, il regime si è pertanto evoluto da un meccanismo sanzionatorio inizialmente cauto a uno strumento più sviluppato di diplomazia informatica europea. La grande questione per gli anni a venire non sarà semplicemente se l’UE aggiungerà ulteriori nomi alle sue liste sanzionatorie. Più significativo sarà il modo in cui l’Unione svilupperà la relazione tra evidenze tecniche, polit