
 Read in English
Il nuovo codice tedesco di controspionaggio orientato alla difesa
La riforma del 2026 del Militärischer Abschirmdienst (MAD), il Servizio di controspionaggio militare tedesco, non è un emendamento meramente tecnico. Costituisce una ri-legiferazione complessiva del diritto tedesco del controspionaggio militare e rappresenta una delle trasformazioni più significative dell’architettura di sicurezza militare della Germania dalla riunificazione.
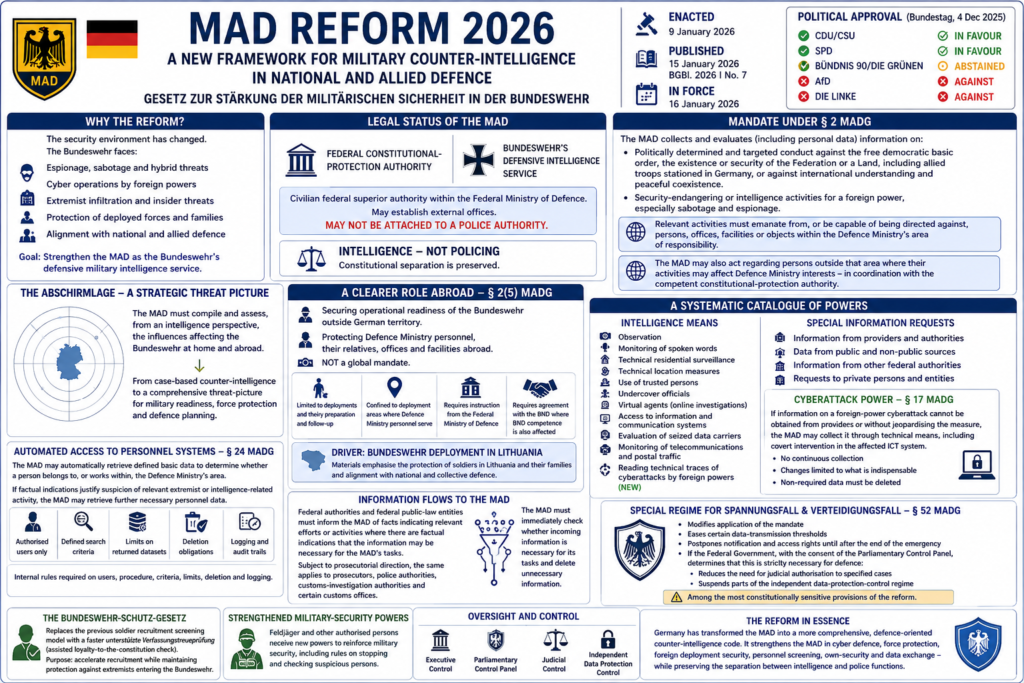
Il Gesetz zur Stärkung der Militärischen Sicherheit in der Bundeswehr è stato emanato il 9 gennaio 2026, pubblicato nella Gazzetta ufficiale federale (Bundesgesetzblatt, BGBl. 2026 I n. 7) il 15 gennaio 2026, ed è entrato in vigore, per le sue disposizioni fondamentali, il 16 gennaio 2026.
Il suo elemento centrale è il nuovo MAD-Gesetz (MADG), contenuto nell’Articolo 1. Questo è accompagnato dal nuovo Bundeswehr-Schutz-Gesetz (BwSchutzG) e da modifiche consequenziali a diversi statuti e regolamenti, inclusa la legislazione sulla protezione costituzionale, il nulla osta di sicurezza, i soldati, i riservisti, il diritto disciplinare militare, le telecomunicazioni, la protezione dei dati e l’esercizio di poteri coercitivi da parte del personale militare.
La riforma trasforma il diritto tedesco del controspionaggio militare da un quadro normativo relativamente frammentato in un codice di intelligence difensiva più sistematico.
Il suo scopo centrale è rafforzare il MAD come servizio di intelligence difensiva della Bundeswehr in un contesto di sicurezza plasmato da spionaggio, sabotaggio, operazioni informatiche, minacce ibride, infiltrazione estremista e dalla rinnovata importanza della difesa nazionale e collettiva.
La riforma persegue tre obiettivi interconnessi: rafforzare la resilienza della Bundeswehr contro la penetrazione anticostituzionale ed estremista; migliorare la protezione contro le attività di intelligence straniere; e adattare le strutture di sicurezza militare alle contemporanee minacce informatiche e ibride.
Politicamente e funzionalmente, la riforma risponde al mutato contesto di sicurezza tedesco ed europeo. I materiali legislativi ufficiali presentano la Bundeswehr come sempre più esposta ad attività di intelligence ostile, sabotaggio, operazioni informatiche e infiltrazione estremista.
Il Bundestag ha approvato il disegno di legge il 4 dicembre 2025, nella versione emendata dalla Commissione Difesa. CDU/CSU e SPD hanno votato a favore; AfD e Die Linke hanno votato contro; Bündnis 90/Die Grünen si è astenuto. Un fattore pratico della riforma è stato il dispiegamento della Bundeswehr in Lituania. I materiali del Bundestag fanno espresso riferimento alla necessità di proteggere i soldati dispiegati e le loro famiglie e di allineare più strettamente l’attività del MAD all’estero con le esigenze della difesa nazionale e collettiva.
Il punto di partenza istituzionale è il § 1 MADG. La disposizione definisce il MAD sia come autorità federale di protezione costituzionale (Verfassungsschutzbehörde) sia come servizio di intelligence difensiva della Bundeswehr. Resta un’autorità superiore federale civile nell’ambito del Ministero federale della Difesa e può istituire uffici esterni.
Al contempo, il § 1(2) MADG dispone espressamente che il MAD non può essere aggregato a un’autorità di polizia.
Questo è costituzionalmente importante: la riforma amplia l’adattabilità operativa del servizio preservando formalmente la separazione tedesca tra funzioni di intelligence e funzioni di polizia, il tradizionale Trennungsgebot.
Il mandato del MAD è ampliato e chiarito nel § 2 MADG. Il servizio raccoglie e valuta informazioni, compresi dati personali, relative a condotte politicamente determinate e mirate dirette contro l’ordinamento fondamentale democratico e libero, l’esistenza o la sicurezza della Federazione o di un Land, inclusa la sicurezza delle truppe alleate stanziate in Germania, o contro la comprensione internazionale e la convivenza pacifica. Copre anche attività che mettono in pericolo la sicurezza o attività di intelligence per conto di una potenza straniera, in particolare sabotaggio e spionaggio. Il nesso militare resta decisivo: le attività rilevanti devono provenire da, o poter essere dirette contro, persone, uffici, strutture o oggetti nell’ambito di competenza del Ministero federale della Difesa. Il MAD può anche agire rispetto a persone al di fuori di tale ambito, ma solo quando la loro condotta possa incidere sugli interessi del Ministero della Difesa e in coordinamento con l’autorità competente di protezione costituzionale.
Un’innovazione concettuale significativa è la nozione statutaria di Abschirmlage. Ai sensi del § 2(2) MADG, il MAD deve compilare e valutare, da una prospettiva di intelligence, le influenze che incidono sulla Bundeswehr nel territorio nazionale e all’estero. Ciò sposta il servizio oltre un ruolo puramente casuale di controspionaggio e protezione costituzionale. Conferisce al MAD una più ampia funzione di quadro delle minacce rilevante per la prontezza militare, la protezione delle forze e la pianificazione della difesa.
La riforma conferisce inoltre al MAD un ruolo più chiaro all’estero. Il § 2(5) MADG dispone che il MAD garantisce la prontezza operativa della Bundeswehr al di fuori del territorio tedesco e protegge il personale del Ministero della Difesa, i loro familiari, gli uffici e le strutture della Bundeswehr all’estero. Questo non costituisce, tuttavia, un mandato di intelligence globale generale comparabile a quello del Servizio federale di intelligence (Bundesnachrichtendienst, BND). Lo statuto confina questa funzione ai dispiegamenti della Bundeswehr e alla loro preparazione e follow-up, la limita alle aree di dispiegamento dove il personale del Ministero della Difesa presta servizio, richiede l’istruzione del Ministero federale della Difesa e richiede l’accordo con il BND ove sia coinvolta anche la competenza del BND.
Il nuovo MADG è molto più sistematico del quadro precedente. Contiene un catalogo strutturato di poteri, garanzie, regole sulla trasmissione dei dati, meccanismi di controllo e disposizioni speciali per lo stato di tensione e lo stato di difesa. La sua architettura copre organizzazione e compiti; poteri generali e speciali; richieste speciali di informazioni; accesso ai sistemi del personale della Bundeswehr; poteri di sicurezza interna; poteri per i dispiegamenti all’estero; limiti a protezione del nucleo della vita privata e del segreto professionale; trasmissione dei dati interna ed esterna; controllo esecutivo, parlamentare, giudiziario e sulla protezione dei dati; e regole speciali per la difesa nazionale e collettiva.
Una delle innovazioni più significative è la codificazione sistematica dei poteri di intelligence nella Parte 2 del MADG. Il § 8 MADG stabilisce un catalogo di metodi di intelligence (nachrichtendienstliche Mittel). Questi includono richieste e colloqui coperti, riprese visive coperte, informatori, osservazione delle comunicazioni radio, leggende e false identità, osservazione, monitoraggio delle parole pronunciate, sorveglianza residenziale, misure tecniche di localizzazione, fonti umane confidenziali, funzionari sotto copertura, agenti virtuali per indagini online, accesso ai sistemi di informazione e comunicazione, valutazione dei supporti di dati sequestrati e tecniche di indagine informatica. A differenza della legislazione precedente, che si basava spesso su rinvii alla Legge federale sulla protezione costituzionale, il nuovo statuto disciplina espressamente i singoli metodi operativi e collega il loro uso a soglie differenziate di necessità e proporzionalità.
La legge introduce un modello graduato basato sull’invasività della misura.
Alcune tecniche richiedono indicazioni fattuali che diano luogo a sospetto di attività estremista o collegata all’intelligence rilevante ai sensi del § 8(1) MADG. Misure più invasive richiedono condizioni aggiuntive, come indicazioni di condotta violenta, gravi obiettivi discriminatori o estremisti, capacità militari speciali, accesso ad armi militari o esplosivi, preparazione o commissione di reati gravi, o l’esistenza di una minaccia urgente a beni giuridici particolarmente importanti ai sensi dei §§ 8(2)–(4) MADG. Questa struttura riflette l’influenza della giurisprudenza della Corte costituzionale federale sulla proporzionalità e sulla regolamentazione graduata dei poteri di intelligence.
Le disposizioni sull’intelligence umana e le operazioni sotto copertura sono particolarmente importanti. I §§ 13 e 14 MADG disciplinano le fonti umane confidenziali (Vertrauenspersonen) e i funzionari sotto copertura (verdeckte Bedienstete). La legge stabilisce restrizioni di idoneità, esclude determinate categorie di persone dal reclutamento e introduce garanzie volte a prevenire eccessi operativi. Il § 13(3) MADG è particolarmente significativo: vieta la creazione o il mantenimento deliberati di relazioni intime, o di vincoli personali analoghi, tra una fonte confidenziale e una persona bersaglio. Questa disposizione risponde a preoccupazioni di lunga data nel dibattito tedesco ed europeo sui limiti etici e costituzionali delle operazioni di intelligence sotto copertura.
La dimensione digitale del lavoro sotto copertura è affrontata nel § 15 MADG. Questa disposizione introduce gli “agenti virtuali” (virtuelle Agenten): funzionari del MAD che operano in modo coperto all’interno di social network e altre piattaforme di comunicazione online al fine di stabilire o sfruttare rapporti di fiducia con individui bersaglio. A differenza dei tradizionali funzionari sotto copertura disciplinati dal § 14 MADG, gli agenti virtuali possono operare senza un’identità di copertura permanente. La disposizione riconosce quindi che gli ambienti digitali richiedono forme di interazione coperta diverse dalla classica infiltrazione fisica e crea una base giuridica dedicata per l’impegno coperto online.
Più in generale, la riforma del 2026 dedica considerevole attenzione alla raccolta di intelligence in ambienti digitali. Anziché basarsi su una singola disposizione, il nuovo quadro combina raccolta automatizzata da fonti pubblicamente accessibili, operazioni coperte online, accesso ai dati dei fornitori di servizi digitali e poteri specializzati di controspionaggio informatico.
Un primo elemento è il § 4(3) MADG, che autorizza la raccolta automatizzata di dati personali da fonti pubblicamente accessibili ove indicazioni fattuali dimostrino che tale raccolta è necessaria nel caso individuale per l’adempimento delle funzioni statutarie del MAD.
La disposizione stabilisce una base giuridica esplicita per la raccolta di intelligence da fonti digitali aperte e riflette la crescente rilevanza operativa dell’open-source intelligence (OSINT). Al contempo, il requisito di indicazioni fattuali e necessità specifica del caso mira a distinguere la raccolta autorizzata di intelligence dal monitoraggio indiscriminato dell’attività online.
La riforma amplia anche la capacità del MAD di ottenere informazioni dai fornitori di servizi digitali. Ai sensi del § 19 MADG, il servizio può richiedere dati relativi ad abbonati e registrazione ai fornitori di servizi digitali, consentendo l’identificazione degli utenti associati ad account online e identificatori digitali. Il § 20 MADG va oltre autorizzando l’accesso a determinate categorie di dati relativi all’utilizzo, compresi le caratteristiche di identificazione dell’utente, l’inizio e la fine dell’utilizzo del servizio, l’estensione di tale utilizzo e i servizi digitali specifici utilizzati. Queste disposizioni riguardano i dati relativi ad abbonati e all’utilizzo piuttosto che il contenuto sostanziale delle comunicazioni. Nondimeno, conferiscono al MAD una significativa capacità di ricostruire pattern di comportamento digitale e attività online.
Le disposizioni sull’intelligence informatica contenute nei §§ 17 e 21 MADG sono tra le novità più importanti. Il § 21 MADG autorizza la raccolta di informazioni tecniche relative ad attacchi informatici condotti da potenze straniere contro sistemi informativi collegati alla difesa. Ciò può includere malware, infrastrutture di attacco, flussi di traffico, tecniche operative e indicatori di compromissione. Ove tali informazioni non possano essere ottenute efficacemente dal pertinente fornitore obbligato, o non possano essere ottenute senza compromettere lo scopo della misura, il § 17 MADG consente l’accesso tecnico coperto ai sistemi informativi al fine limitato di estrarre tracce tecniche necessarie per analizzare e attribuire operazioni informatiche ostili. Lo statuto impone limiti specifici: le informazioni non possono essere raccolte in modo continuativo; le modifiche al sistema devono essere confinate a ciò che è indispensabile; e i dati non necessari per lo scopo statutario devono essere cancellati. Questi poteri sono quindi diretti primariamente al controspionaggio informatico e all’attribuzione, non al monitoraggio ampio delle comunicazioni digitali private.
La riforma introduce anche l’accesso automatizzato al sistema di gestione del personale della Bundeswehr. Ai sensi del § 24 MADG, il MAD può recuperare automaticamente dati di base definiti per determinare se una persona appartiene o opera nell’ambito di competenza del Ministero della Difesa. Se indicazioni fattuali giustificano il sospetto di attività estremista o collegata all’intelligence rilevante, il MAD può recuperare ulteriori dati personali necessari. La disposizione richiede regole interne sugli utenti autorizzati, la procedura, i criteri di ricerca, i limiti sui dataset restituiti, la cancellazione e la registrazione.
La nuova legge disciplina anche i flussi informativi verso il MAD. Ai sensi del § 42 MADG, le autorità federali e le entità di diritto pubblico federali devono informare il MAD di fatti indicanti attività estremiste o collegate all’intelligence rilevanti ove indicazioni fattuali suggeriscano che le informazioni possano essere necessarie per i compiti del MAD. Lo stesso vale, subordinatamente alla direzione del pubblico ministero, per i pubblici ministeri, le autorità di polizia, le autorità investigative doganali e determinati uffici doganali. Il MAD deve immediatamente valutare se le informazioni in arrivo sono necessarie per le sue funzioni statutarie e cancellare le informazioni non necessarie.
La Legge sulla protezione della Bundeswehr aggiunge un ulteriore livello alla riforma. La sua funzione principale è sostituire il precedente modello di screening al reclutamento con una più rapida unterstützte Verfassungstreueprüfung, una verifica assistita della fedeltà alla Costituzione. Ai sensi dei §§ 1–4 BwSchutzG, gli individui che entrano nel servizio militare su base volontaria devono sottoporsi a questo screening. I candidati sono tenuti a divulgare relazioni con organizzazioni anticostituzionali, presenze personali su internet, appartenenze a social network e nomi utente utilizzati online ai sensi del § 4(1) BwSchutzG. Il MAD può ottenere informazioni dalle autorità federali e regionali di protezione costituzionale e dal BND, consultare il Casellario giudiziario federale, condurre ricerche sistematiche di piattaforme internet e social network pubblicamente accessibili, e utilizzare tecniche automatizzate di confronto delle immagini basate su fotografie fornite dai candidati ai sensi del § 4(3) BwSchutzG. Questo regime riflette una determinazione legislativa a identificare affiliazioni estremiste e atteggiamenti anticostituzionali nella fase di reclutamento.
Il BwSchutzG introduce anche meccanismi di sicurezza più rigorosi per funzioni militari particolarmente sensibili. I §§ 5 e 6 BwSchutzG prevedono un nulla osta di sicurezza esteso intensificato con indagini di sicurezza per i soldati assegnati a posizioni con requisiti di sicurezza particolarmente elevati. Inoltre, i §§ 7–10 BwSchutzG istituiscono un regime di restrizioni ai viaggi per il personale del Ministero della Difesa. I viaggi privati verso o attraverso regioni o Stati che presentano un rischio per la sicurezza possono essere soggetti a notifica preventiva, autorizzazione o divieto, a seconda del livello di rischio. Il personale deve inoltre segnalare indicazioni di tentativo di reclutamento o approccio da parte di servizi di intelligence stranieri in relazione a tali viaggi.
La riforma rafforza ulteriormente i poteri di sicurezza militare al di là del MAD stesso. Le modifiche alla legge sull’uso della forza diretta e sull’esercizio di poteri speciali da parte dei soldati della Bundeswehr, delle forze alleate e delle guardie civili ampliano la capacità del personale autorizzato di fermare, identificare e perquisire persone nelle aree di sicurezza militare o nelle vicinanze. Le nuove disposizioni affrontano anche l’osservazione sospetta delle attività militari e la gestione di oggetti come armi, ausili di osservazione, strumenti di intrusione e veicoli aerei senza equipaggio. La riforma collega quindi diritto dell’intelligence, protezione del personale e applicazione della sicurezza militare all’interno di un’unica strategia legislativa.
Dal punto di vista del diritto costituzionale, la riforma è significativa perché limita espressamente i diritti fondamentali e tenta di strutturare i poteri di intelligence secondo l’intensità dell’intrusione, le garanzie procedurali e il controllo. Il MADG contiene garanzie specifiche a protezione del nucleo della vita privata (Kernbereich privater Lebensgestaltung) nel § 28 MADG e dei titolari di segreto professionale nel § 29 MADG. Le misure particolarmente invasive richiedono autorizzazione giudiziaria ai sensi del § 22 MADG. Il controllo parlamentare resta affidato al Comitato di controllo parlamentare (Parlamentarisches Kontrollgremium) ai sensi del § 44 MADG, mentre il controllo indipendente sulla protezione dei dati è affidato al Commissario federale per la protezione dei dati e la libertà di informazione ai sensi del § 46 MADG.
Il regime speciale per lo Spannungsfall e il Verteidigungsfall è tra gli aspetti costituzionalmente più sensibili della riforma. Il § 52 MADG modifica l’applicazione del mandato del MAD in uno stato di tensione o di difesa, attenua determinate soglie di trasmissione dei dati, rinvia i diritti di notifica e accesso fino alla fine dell’emergenza e, ove il Governo federale con il consenso del Comitato di controllo parlamentare determini che ciò è strettamente necessario per la difesa, riduce il requisito dell’autorizzazione giudiziaria a casi specifici e sospende parti del regime di controllo indipendente sulla protezione dei dati. Queste disposizioni attireranno verosimilmente un attento scrutinio costituzionale.
Anche le disposizioni sulle indagini digitali diventeranno probabilmente un focus centrale del dibattito futuro. La Corte costituzionale federale ha ripetutamente sottolineato l’importanza costituzionale dell’autodeterminazione informativa, della riservatezza e integrità dei sistemi informatici e della proporzionalità nelle attività di intelligence. La combinazione di raccolta automatizzata online ai sensi del § 4(3) MADG, operazioni coperte virtuali ai sensi del § 15 MADG, screening sistematico dei social media ai sensi del § 4 BwSchutzG e accesso ai dati di abbonati e utilizzo ai sensi dei §§ 19–20 MADG accresce sostanzialmente la capacità dello Stato di mappare reti digitali e pattern comportamentali. Il futuro scrutinio costituzionale si concentrerà quindi sulla questione se le garanzie contenute nei §§ 22, 23, 28 e 29 MADG forniscano una protezione sufficiente contro interferenze sproporzionate con la privacy, la libertà di comunicazione e l’autonomia informativa.
La caratterizzazione più accurata è dunque questa: la Germania ha trasformato il MADG in un codice di controspionaggio orientato alla difesa più completo. La riforma rafforza il ruolo del MAD nel controspionaggio militare, nella difesa informatica, nella protezione dei dispiegamenti all’estero, nello screening del personale, nella sicurezza interna e nello scambio di dati. Non trasforma il MAD in un’autorità di polizia, né gli conferisce un mandato generale di intelligence estera comparabile a quello del BND. Piuttosto, adatta il servizio di intelligence difensiva della Bundeswehr a un contesto di minaccia plasmato dalla difesa nazionale e collettiva, dal sabotaggio, dallo spionaggio, dalle operazioni ibride, dagli attacchi informatici e dalla protezione delle forze dispiegate.
Da una più ampia prospettiva costituzionale, la riforma riflette il tentativo in corso di conciliare gli imperativi della sicurezza nazionale con la proporzionalità, la privacy e la responsabilità democratica. Se questo equilibrio sia stato raggiunto con successo dipenderà in ultima analisi dallo scrutinio della Corte costituzionale federale, dei tribunali ordinari, degli organi di controllo parlamentare e delle autorità indipendenti di protezione dei dati negli anni a venire.