
 Read in English
Riflettevo oggi sulla sicurezza delle comunicazioni digitali, partendo da Signal, un’applicazione di messaggistica che considero particolarmente interessante per la robustezza della sua architettura crittografica e per il fatto di essere open source. Il codice sorgente è pubblicamente accessibile e può essere esaminato da esperti indipendenti, il che rappresenta una garanzia importante. Ma fino a che punto possiamo essere certi che un sistema di comunicazione sia realmente sicuro?
Chi conosce la storia dell’operazione Rubicon sa bene perché questa domanda non sia affatto peregrina. Per decenni la CIA e il servizio di intelligence tedesco BND hanno controllato segretamente la società svizzera Crypto AG, che vendeva sistemi di cifratura a governi di tutto il mondo. Quegli apparati, apparentemente progettati per proteggere le comunicazioni riservate, erano stati deliberatamente indeboliti per consentire ai servizi di intelligence di accedere ai messaggi di numerosi Stati.
Naturalmente, non esiste alcun elemento che consenta di sospettare qualcosa di analogo per Signal. Anzi, l’utilizzo di protocolli crittografici pubblici, la disponibilità del codice sorgente e la possibilità, almeno per alcune versioni, di verificare la corrispondenza tra il software distribuito e quello pubblicamente disponibile costituiscono garanzie significative. Signal ha introdotto, per esempio, le cosiddette reproducible builds per Android, che consentono di verificare il rapporto tra codice sorgente e applicazione compilata.
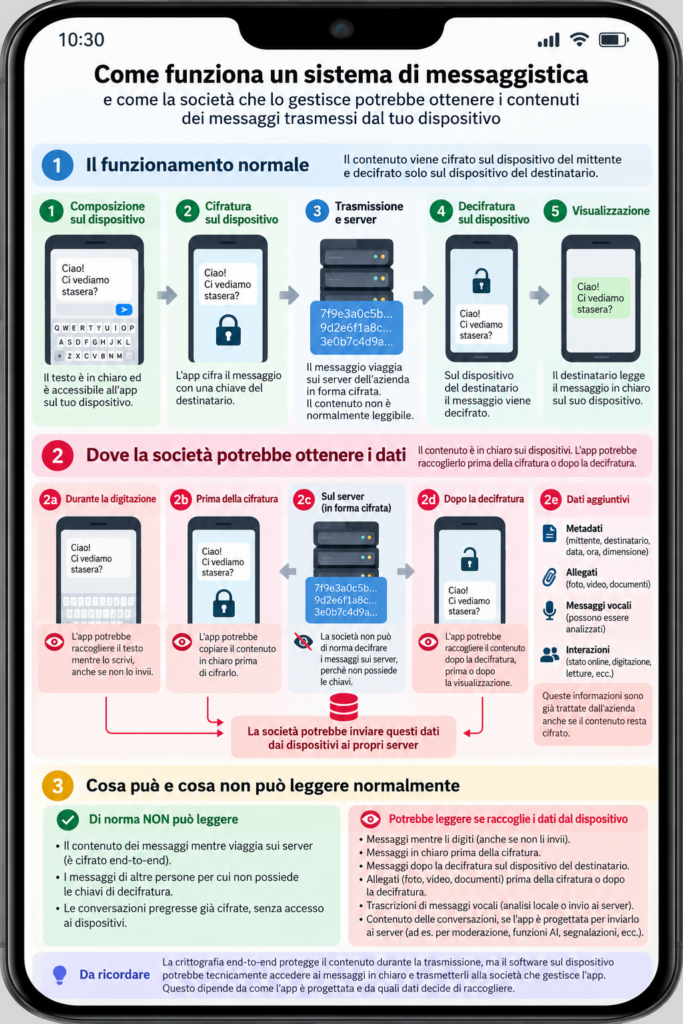
Rimane tuttavia un problema di fondo. La crittografia end-to-end protegge i messaggi durante la trasmissione, ma non potrebbe impedire a un’applicazione deliberatamente modificata di acquisire il contenuto delle comunicazioni prima della cifratura o dopo la decifratura. La sicurezza non dipende quindi soltanto dalla robustezza degli algoritmi crittografici, ma anche dall’integrità del software installato sui dispositivi e dall’affidabilità dei meccanismi attraverso i quali viene sviluppato, aggiornato e distribuito.
Da qui una domanda che mi pongo da tempo: perché la pubblica amministrazione italiana non dispone ancora di un sistema nazionale di messaggistica sicura, il cui utilizzo sia obbligatorio per le comunicazioni istituzionali?
Dal punto di vista tecnico, sviluppare un sistema del genere non richiede di inventare nulla di nuovo. Esistono già protocolli aperti, tecnologie crittografiche consolidate e soluzioni software che potrebbero essere adattate alle esigenze delle amministrazioni. Naturalmente, garantire sicurezza, aggiornamenti, verifiche indipendenti e continuità operativa comporta investimenti e competenze. Ma non siamo davanti a un’impresa tecnologicamente proibitiva.
Del resto, altri Paesi europei si sono già mossi in questa direzione.
La Francia dispone di Tchap, un servizio di messaggistica sviluppato per i dipendenti pubblici e gestito dalla Direction interministérielle du numérique (DINUM), basato sul protocollo open source Matrix. Con una circolare del 25 luglio 2025, il governo francese ha rafforzato l’adozione di Tchap quale strumento di comunicazione sicura delle amministrazioni statali. Nel luglio 2026, secondo i dati ufficiali della DINUM, la piattaforma contava già oltre 400.000 utenti attivi. Non si tratta dunque di un semplice progetto sperimentale, ma di un’infrastruttura effettivamente utilizzata su larga scala.
La Germania ha sviluppato BundesMessenger, partendo dall’esperienza della Bundeswehr e del suo sistema BwMessenger. Anche questa soluzione è basata su tecnologie aperte, in particolare sul protocollo Matrix, ed è concepita per consentire alle amministrazioni di mantenere il controllo delle proprie infrastrutture di comunicazione. La prima versione destinata alla pubblica amministrazione è stata pubblicata nel 2023 e il sistema è entrato in esercizio operativo nel 2024.
E l’Italia?
Qualcosa finalmente si muove. Il 4 aprile 2025 l’Agenzia per la cybersicurezza nazionale (ACN) e l’Istituto Poligrafico e Zecca dello Stato hanno annunciato una collaborazione che comprende lo sviluppo di una piattaforma nazionale di messaggistica sicura destinata alla pubblica amministrazione.
La Relazione annuale ACN relativa al 2025, pubblicata nel 2026, conferma a pagina 71 che la prima fase progettuale è stata completata. Sono stati raccolti i requisiti, esaminate le soluzioni disponibili sul mercato e quelle adottate da altri Stati membri dell’Unione europea, valutati alcuni prototipi e completato uno studio di fattibilità. Non risulta ancora, tuttavia, una diffusione operativa generalizzata del sistema nelle amministrazioni italiane.
Mi sembra quindi che la questione sia ormai soprattutto politica e organizzativa, piuttosto che esclusivamente tecnologica. Una volta disponibile una piattaforma adeguata, perché non renderne obbligatorio l’utilizzo per le comunicazioni di servizio delle pubbliche amministrazioni?
Naturalmente, per le informazioni classificate continuerebbero a essere necessari strumenti specifici, sottoposti alle procedure e ai requisiti di sicurezza previsti dalla normativa applicabile. Ma per l’enorme quantità di comunicazioni istituzionali ordinarie, spesso contenenti informazioni comunque delicate, dovrebbe essere possibile disporre di una soluzione comune, verificabile e controllata dalle istituzioni pubbliche.
C’è però un’ultima considerazione, che proprio l’operazione Rubicon suggerisce di non sottovalutare. Un sistema gestito dallo Stato italiano non sarebbe automaticamente più sicuro di Signal. La questione non è soltanto chi controlla la tecnologia, ma chi controlla il controllore. La proprietà pubblica dell’infrastruttura non garantisce, di per sé, l’assenza di vulnerabilità intenzionali, né impedisce eventuali abusi da parte di chi dispone del controllo tecnico e operativo.
Per questa ragione, una piattaforma nazionale dovrebbe essere costruita intorno a codice aperto, controlli indipendenti, aggiornamenti verificabili e garanzie tecniche capaci di impedire accessi arbitrari alle comunicazioni, anche da parte del gestore pubblico.
In definitiva, non si tratta di creare una versione italiana di Signal. Si tratta di garantire allo Stato strumenti di comunicazione istituzionale sicuri, verificabili e sottoposti a una governance affidabile, senza rinunciare alle garanzie di riservatezza che devono proteggere anche i dipendenti pubblici.
E soprattutto, una volta realizzati, di assicurarsi che questi strumenti vengano effettivamente utilizzati.
Perché la sicurezza nazionale non dovrebbe dipendere soltanto dalle preferenze individuali nella scelta di un’applicazione di messaggistica.
Fonti e approfondimenti
- Operazione Rubicon e Crypto AG. Greg Miller, The Intelligence Coup of the Century, The Washington Post, 11 febbraio 2020. L’inchiesta, realizzata con la televisione tedesca ZDF, documenta il controllo occulto di Crypto AG da parte della CIA e del BND e l’indebolimento intenzionale dei suoi sistemi crittografici. Leggi l’inchiesta.
- Signal e la verificabilità del software. Signal, Reproducible Signal Builds for Android, 31 marzo 2016. Documento tecnico sulle compilazioni riproducibili e sulla verifica della corrispondenza tra codice sorgente e applicazione distribuita. Documentazione ufficiale. Il codice sorgente è disponibile nei repository ufficiali GitHub di Signal.
- Francia – Tchap e la scelta del protocollo Matrix. Direction interministérielle du numérique (DINUM), Retour d’expérience et apprentissages sur la contribution de la DINUM à la Fondation Matrix, 27 luglio 2026. Il documento illustra il rafforzamento dell’utilizzo istituzionale di Tchap, la scelta del protocollo Matrix e la diffusione della piattaforma presso oltre 400.000 dipendenti pubblici. Pubblicazione ufficiale del governo francese.
- Germania – BundesMessenger. BWI GmbH, BundesMessenger: Sicherheit, Transparenz, Verantwortung. La documentazione ufficiale ricostruisce lo sviluppo del sistema a partire dal BwMessenger della Bundeswehr, la pubblicazione della prima versione nel 2023 e l’avvio dell’utilizzo operativo nel 2024. Documentazione ufficiale.
- Italia – Convenzione ACN e IPZS. Agenzia per la cybersicurezza nazionale, Firmata la convenzione tra ACN e IPZS, 4 aprile 2025. Il comunicato annuncia, tra le iniziative previste, lo studio e la realizzazione di una piattaforma nazionale di messaggistica sicura per la PA. Comunicato ufficiale ACN.
- Italia – Stato di avanzamento della piattaforma nazionale. Agenzia per la cybersicurezza nazionale, Relazione annuale al Parlamento 2025, pubblicata nel 2026, p. 71, paragrafo 5.1, Programmi per la Pubblica Amministrazione. La Relazione conferma il completamento dello studio di fattibilità e della prima fase progettuale nel corso del 2025. Relazione annuale ACN 2025.